Me Contro Te: banner cookie senza rifiuto e informativa privacy scaduta dal 2019
Il banner cookie di Me Contro Te non permette di rifiutare i cookie non necessari — solo 'Ok' o link alla privacy policy — e la sua informativa dichiara di trattare i dati 'e comunque non oltre il 31/12/2019'. Ecco cosa ho trovato e cosa dice il GDPR.
Il sito di Me Contro Te, uno dei fenomeni più seguiti in Italia tra i più piccoli, ha un banner cookie e un’informativa privacy che non rispettano il GDPR. Ho fatto uno screenshot del banner e ho letto per intero l’informativa privacy pubblica del sito.
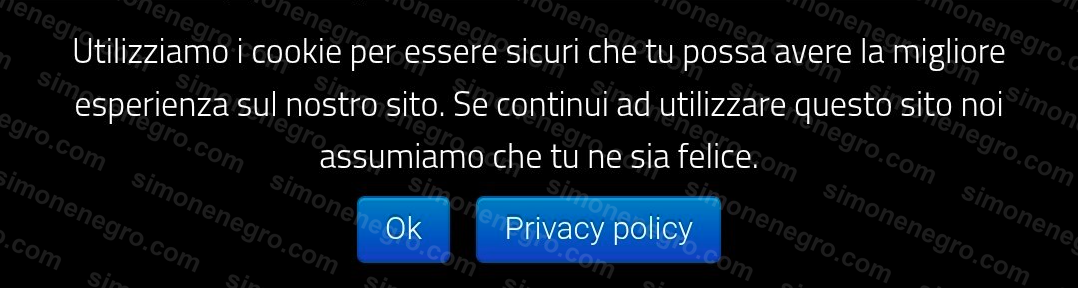
Il banner cookie: solo “Ok”
Il banner recita: “Utilizziamo i cookie per essere sicuri che tu possa avere la migliore esperienza sul nostro sito. Se continui ad utilizzare questo sito noi assumiamo che tu ne sia felice.”
Sotto, due pulsanti: Ok e Privacy policy. Nessun pulsante per rifiutare i cookie non necessari, nessuna possibilità di scegliere quali categorie accettare (tecnici sì, analytics no, per esempio).
Il Garante Privacy italiano e le Linee guida EDPB sono chiari: un consenso valido deve essere libero, specifico, informato e inequivocabile (art. 4(11) GDPR), e rifiutare deve essere facile quanto accettare. Un banner con solo “Ok” non offre una scelta reale — “continuare a navigare” non è consenso valido dal 2021 (Linee guida EDPB 05/2020).
Il sito usa Google Analytics (lo dichiara nella sua stessa informativa): cookie di profilazione/analytics che richiedono consenso esplicito prima di essere attivati, non un “assumiamo che tu sia felice”.
Coerentemente, anche l’informativa stessa conferma che l’unico modo per rifiutare i cookie non è un pulsante nel banner, ma disabilitarli manualmente dal browser — punto 7, “Rifiuto al conferimento dei dati”: “Per fare ciò, deve disabilitare seguendo le istruzioni fornite dal browser in uso.”
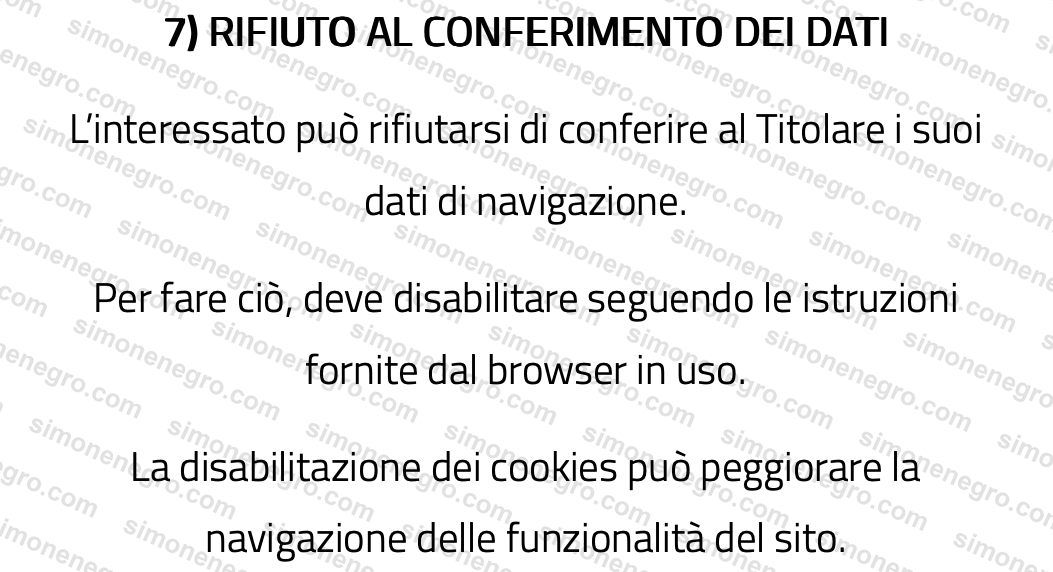
Nessuna opzione di rifiuto integrata nel sito: l’utente deve sapere come disabilitare i cookie dal proprio browser, un livello di frizione che il GDPR e le Linee guida EDPB esplicitamente vietano quando l’accettazione è un solo click.
L’informativa privacy: dati trattati “non oltre il 31/12/2019”
Al punto 9 dell’informativa (Tempi di conservazione): “I Dati sono trattati per il tempo necessario allo svolgimento del servizio richiesto dall’Utente […] E COMUNQUE NON OLTRE IL 31/12/2019.”
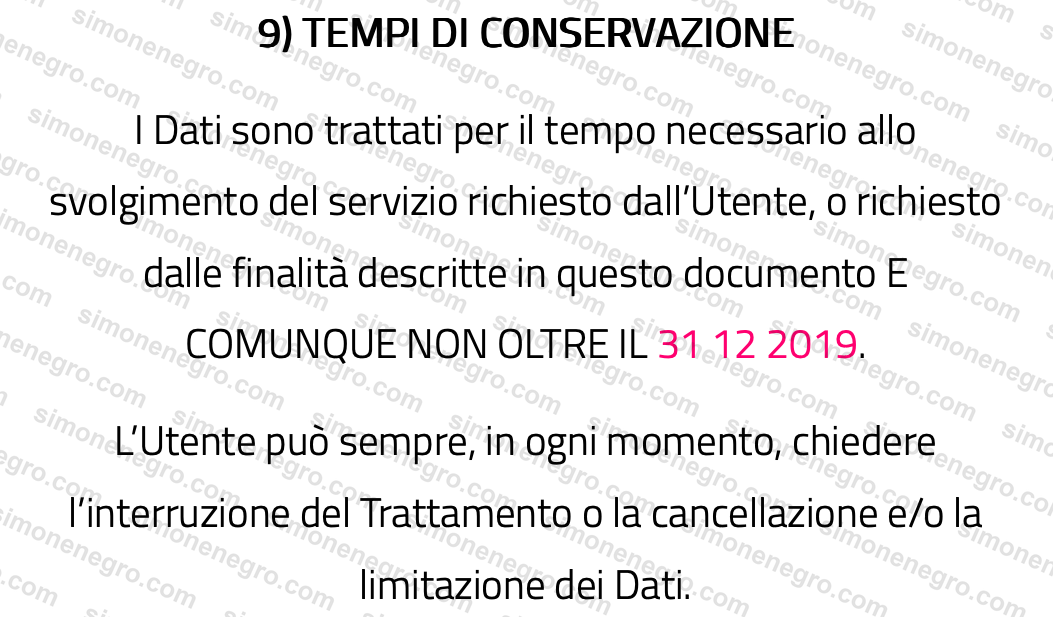
Una data passata di sei anni. O l’informativa non è mai stata aggiornata dal 2019 — quindi il sito tratta dati (nome, cognome, email, telefono, dati di navigazione, cookie) ben oltre la data che dichiara come limite — oppure è un testo template mai personalizzato.
Entrambi gli scenari violano l’art. 5(1)(e) GDPR (limitazione della conservazione): i dati vanno conservati solo per il tempo necessario, e quel tempo va dichiarato correttamente. Un’informativa con una data scaduta non soddisfa l’obbligo di trasparenza dell’art. 13 GDPR.
L’informativa si contraddice da sola
Al punto 8 (Destinatari dei dati), l’informativa dichiara: “Nessun dato derivante dal servizio web (dati quindi di navigazione sopra specificati e cookies) viene comunicato o diffuso” (salva la comunicazione a organi giudiziari o di polizia se necessaria).
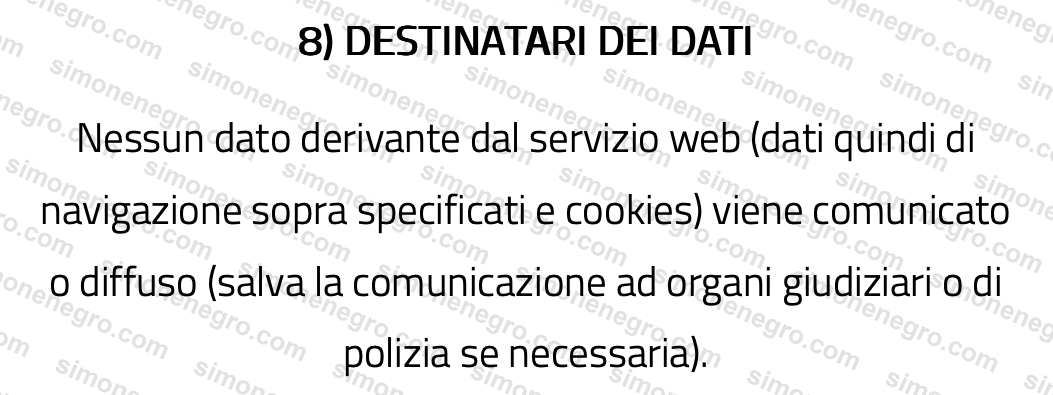
Ma al punto 15 (Cookie Analytics), lo stesso documento ammette che il sito usa Google Analytics e che i dati di navigazione — incluso l’indirizzo IP — “verranno trasmesse a, e depositate presso i server di Google negli Stati Uniti”.
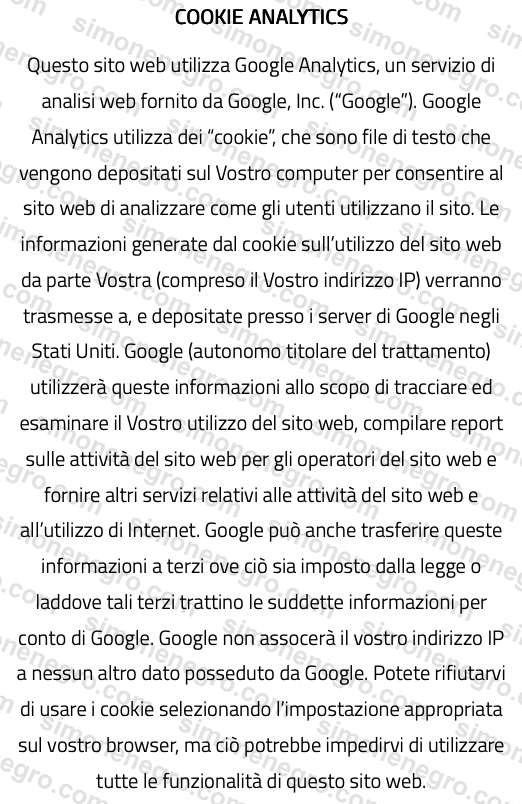
Le due affermazioni si escludono a vicenda: non si può dichiarare “nessun dato viene comunicato a terzi” e poi ammettere, sette punti dopo nello stesso documento, che i dati vengono trasmessi a Google. Non serve interpretare nulla — basta leggere l’informativa dall’inizio alla fine.
Chi tratta i dati
Il titolare dichiarato è Pandacorno s.r.l.s., contatto info@mecontrote.it.
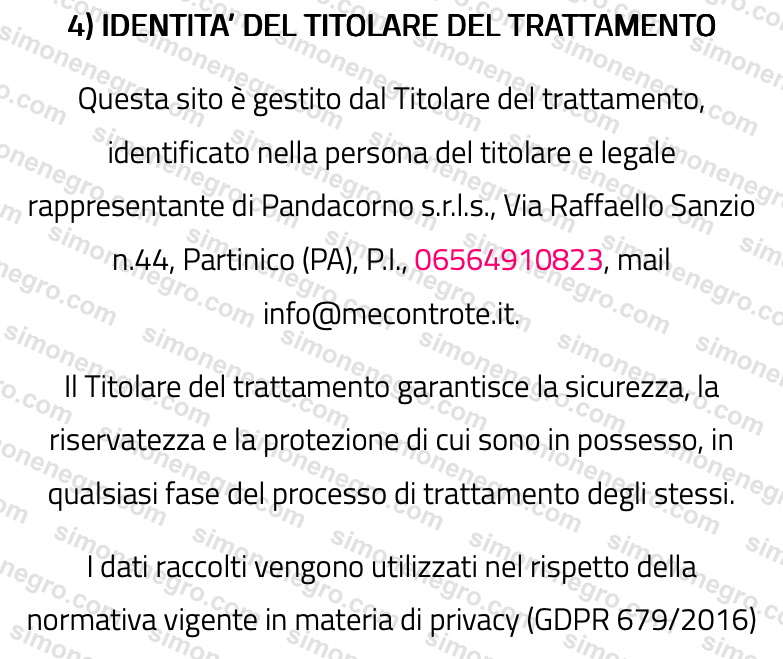
Il documento presenta anche refusi evidenti — titolo duplicato tre volte nello stesso paragrafo (“Informativa Cookies Informativa Cookies Informativa Cookies”) — segno che non è stato curato con attenzione.
Perché conta
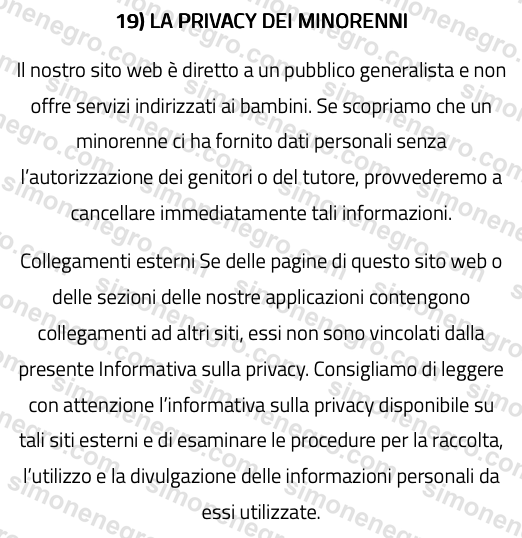
Me Contro Te si rivolge principalmente a bambini e famiglie. Il punto 19 dell’informativa dichiara: “Il nostro sito web è diretto a un pubblico generalista e non offre servizi indirizzati ai bambini” — ma contenuto e target reale sono notoriamente rivolti ai più piccoli, il che rende la gestione della privacy ancora più delicata.
Un banner cookie senza rifiuto e un’informativa con una data di conservazione scaduta da sei anni non sono dettagli tecnici — sono le due cose che un sito con questo traffico dovrebbe avere sistemate per prime.
Nota: questo articolo riporta fatti verificabili tramite screenshot e testo pubblico del sito. Non è un’accusa di dolo — è un’analisi tecnica di conformità GDPR di un sito pubblico, nell’interesse degli utenti che lo usano.
References
Related
I read a public site's cookie banner and its privacy policy end to end. The banner has no reject option, and the policy declares a data-retention date six years in the past. Neither is a typo — they're the same mistake, twice.
An Italian streamer shipped a social network built entirely by AI for forty euros, and its admin panel was one URL away from anyone. He knew the risk and shipped anyway — which is the part worth talking about.
Designing a healthcare logging schema on paper is easy. Booting it exposed a hashed-user count that was quietly wrong, a device fingerprint that walked straight past redaction, and a TTL test that proved a caveat I had only written down.
Get new posts by email
No hype, unsubscribe anytime. · Powered by Buttondown